среда, 22 октября 2008 г.

“Ну да, конечно”, или не полагайтесь на средства защиты сверх меры. Часть 6.

Очередное продолжение нескончаемой серии…

Процедуры и регламенты.

"если запретить пользователям все плохое, то сеть станет неуязвимой". Ага. Прямо сразу. Вот только носки погладит... Что, Ваша сеть не умеет гладить носки? Ну так и неуязвимой она тоже быть не умеет. И в любом случае, запреты сами по себе ничего не решают. У нас запрещено нарушать правила дорожного движения, и что? =(

Правила, запреты, регламенты и прочая бумажная белибердень очень важны. Без них не может быть безопасности. Пусть они не всегда оформлены в виде документов (что на самом деле хорошо бы), но там где нет правил - там нет безопасности. Однако и сказать, что наличие правил от чего-то защищает само по себе - тоже ерунда. Правила нужно:

  1. Написать (еще здорово бы хорошо написать, но это тема отдельного разговора).

  2. Донести до пользователей и научить, как их выполнять (легко сказать "каждый пользователь должен менять пароль раз в месяц", но баба Клава может не знать, как это делается).

  3. Проследить за выполнением, а еще лучше, обеспечить выполнение техническими средствами.

Вот после этого комплекса мероприятий политика безопасности, если она была написана разумно, будет работать на благо безопасности Ваших данных.

Принцип наименьших полномочий.

"А вот мы пользователю админских прав не дадим и можно антивирус даже не ставить"... Защититься от дурака - можно. От изобретательного дурака - тоже, но на порядки сложнее. Защиты от пользователя, имеющего полный физический доступ к своему компьютеру задачи архисложная. И лучше уж и права ограничить и антивирус поставить и вообще не расслабляться. Для компьютеров, на которых обрабатывается суперважная информация, можно и нужно еще и отдельный контроль надо всем и вся, а вот за обычными порой так пристально не следят.

Ссылки на публикации серии.

Часть 1: вводная

Часть 2: антивирус

Часть 3: Firewall

Часть 4: SSL

Часть 5: VPN + обновления

Часть 6: процедуры и регламенты + принцип наименьших полномочий

Часть 7: резервное копирование

Часть 8: контроль доступа и биометрия

Часть 9: шифрование

Часть 10: UAC

вторник, 21 октября 2008 г.

“Ну да, конечно”, или не полагайтесь на средства защиты сверх меры. Часть 5.

Продолжение серии. Итак...
VPN.
Еще одна мегаполезная штука. Обеспечивает защиту данных при транзите. Отличная вещь и, при правильной реализации почти наверняка не подкопаешься. Однако, защищает только от того, чо я уже сказал: от перехвата и подделки данных в транзите. Если у Вас скомпрометирован один из узлов, участвующих в обмене, то в транзите данные будут в безопасности, но, как только они придут в пункт назначения, то тут же уйдут дальше - куда не надо. А еще, если лежит или заDOSен канал, то данные просто не передать, так что вопросы доступности эта технология так же не решает.

Обновления.
Есть радикальное мнение, что обновления - фигня. Сами Вы... =) впрочем, обратное мнение, что, мол, ставьте обновления сразу, как только они выходят и никто Вас не взломает... Увы, это тоже очевидная ересь и глупость. Во-первых, установка обновлений без тестирования на хоть сколько-нибудь значимое число компьютеров рано или поздно приведет к вполне предсказуемым (и неприятным, если кто не понял) последствиям. А во-вторых цикл разработки обновлений безопасности начинается (Вы не поверите) с того, что кто-то нашел уязвимость. И совсем не факт, что этот кто-то не ломает сейчас чью-то запатченную по самое не былуйся систему. Впрочем, таких талантов немного, к счастью для пользователей, потому обновления все-таки существенно снижают шансы на взлом.

Ссылки на публикации серии.

Часть 1: вводная

Часть 2: антивирус

Часть 3: Firewall

Часть 4: SSL

Часть 5: VPN + обновления

Часть 6: процедуры и регламенты + принцип наименьших полномочий

Часть 7: резервное копирование

Часть 8: контроль доступа и биометрия

Часть 9: шифрование

Часть 10: UAC

понедельник, 20 октября 2008 г.

“Ну да, конечно”, или не полагайтесь на средства защиты сверх меры. Часть 4.

Продолжаем разговор.
SSL
Обалденно нужная вещь, но мало кто представляет, что она реально из себя представляет. Мы видим сверху в браузере адрес, высвеченный зеленым и мы в безопасности.


Ага. Щаз. Аж три раза. Валидность сертификата для пользователя означает только четыре вещи:
1) Срок действия сертификата не истек
2) Сертификат или выдан доверенным СА (коих по умолчанию настроено несколько) или помещен в список доверенных.
3) Имя, на которое выписан сертификат, совпадает с именем сайта, на который пользовтель зашел.
4) Трафик между пользователем и сайтом шифруется.
"Здорово!", скажете Вы, "чего еще желать?". И будете неправы. Видно ли хоть одно указание на то, что этот сайт именно тот, на который Вы желали попасть? Чтобы было яснее, приведу пример. Допустим, купил я сертификат у какого-нибудь VerySign на имя sitybank.com (имею право? имею. А правильное имя: Citybank). Забабахал сайт один в один как у Ситибанка и... Что происходит дальше? Правильно, при попадании на мой сайт Вы обнаружите, что ССЛ обеспечит только безопасную передачу Ваших "очень важных данных" данных мне.
Ну и не стоит забывать, что даже если сайт тот, что надо и сертификат виден, то это не отменяет вероятности того, что сайт был взломан и его контента или времен или ворует данные. Но это, к счастью, происходит относительно редко.

Ссылки на публикации серии.

Часть 1: вводная

Часть 2: антивирус

Часть 3: Firewall

Часть 4: SSL

Часть 5: VPN + обновления

Часть 6: процедуры и регламенты + принцип наименьших полномочий

Часть 7: резервное копирование

Часть 8: контроль доступа и биометрия

Часть 9: шифрование

Часть 10: UAC

Мелочи. VMWare & Vista – счастливы вместе?

Что-то я совсем в “мысли вслух” и прочее балабольство ударился… Давайте разбавим это дело техническими мелочами… Ну и просто забавным =)

Представляете, ставите Вы Vista на VMWare. Ну поставили и поставили. По-умолчанию, без всяких изысков. А через некоторое время видите, что она в состоянии Suspended.

image

Хммм… Обойдя всех, что мог это сделать и получив в ответ “сам дурак – нам делать больше нечего, как туда ходить” Вы начинаете подозревать всех в мировом заговоре (Нет? Вы умнее? Вы давно про эту фишку знаете??? Ну… А я только сегодня сподобился. =) ), строить планы изощренной мести и… В общем, когда Вас, собравшись всем скопом все-таки убеждают, что никто никаких гадостей Вам не делал остается только думать – что же происходит в системе… Логи просто говорят, что вот, мол, перевожу в Suspended режим.

Мдя… Пренеприятнейшая ситуация и, похоже, что, если это и есть чья-то злая воля, то отнюдь не сослуживцев. Впору начинать верить в высшие силы. =)

А разгадка оказалась достаточно простой. Дело в том, что Vista по-умолчанию уходит через некоторое время в спячку. При этом VMWare отлавливает это событие и делает виртуалке Suspend. Так что, когда я пошел в котрольную панель и включил режим High Performance в Power Options… Что ж… Расследование могло занять и больше 20 минут =)

image Итог: если Ваша виртуальная машина самостоятельно уходит в режим Suspended, то проверьте настройки электропитания гостевой системы.

пятница, 17 октября 2008 г.

“Ну да, конечно”, или не полагайтесь на средства защиты сверх меры. Часть 3.

Перейдем теперь к….image

FireWall, Brandmauer, межсетевой экран.

При этих словах любой безопасник млеет и пускает слюну потирает руки: «сейчас я тут понастраиваю!!!». Увы, совсем не каждый умеет это делать. А неправильно настроенный файрволл это распахнутые врата в Вашу систему. Впрочем, это касается не только сетевых экранов. По статистике до 95% всех внешних проникновений в системы являются следствием неправильных настроек систем безопасности. И лишь 5% это различные уязвимости, не устраненные на момент взлома и прочие факторы. Вернемся тем временем к файрволлам: они должны быть настроены. Есть файрволлы, которые достаточно правильно настроены по-умолчанию, то есть допускают все (или только от соответствующих приложений) соединения наружу и никаких - внутрь. Здорово, если бы можно было оставить их в таком состоянии, но… мы ставим программы, которые нуждаются в сетевом доступе и мы работаем под администратором, позволяя установиться различным вредоносам… А зараженный компьютер не спасти экраном. Так же как не защитит нас и firewall, больше похожий на маасдам, чем на китайскую неприступную стену.

image Кстати, а Ваш файрволл защищает от атак уровня приложений? А то ведь просто позакрывать порты – не выход. А разные умные вещи типа stateful inspection он умеет? А это реально честный inspection или он просто придуривается, отслеживая соединение только по паре сокетов? А IDS у Вас есть, или Вы узнаете, что Вас атакуют только по звонкам пользователей, у которых «интернет кончился»? В общем, сам по себе сетевой экран не панацея.

Ссылки на публикации серии.

Часть 1: вводная

Часть 2: антивирус

Часть 3: Firewall

Часть 4: SSL

Часть 5: VPN + обновления

Часть 6: процедуры и регламенты + принцип наименьших полномочий

Часть 7: резервное копирование

Часть 8: контроль доступа и биометрия

Часть 9: шифрование

Часть 10: UAC

Еще более бесплатный Second Shot.

Те из Вас, мои читатели, кто сертифицирован, наверняка знают, что бывает такое явление, как Second Shot – бесплатная пересдача, если в первый раз провалился. И те, кто регистрировались на него, наверняка испытывали то же чувство, что где-то нам что-то недодали, в случае, если экзамен сдавался с первого раза. Ну как же… Вот те, кто не сдал – получают аж целую бесплатную попытку сдать еще раз, а я, такой умный и красивый, сдавший с первого раза на 1000 баллов – и не получил никакого бонуса. ОБМАН!!! =)

Корпорация Microsoft, видимо, телепатически догадалась о такой этической и психологической проблеме и предприняла шаги для исправления. Теперь это выглядит так (кликабельно):

image

Для еще большей наглядностью распишу словами:

1) Вы регистрируетесь на Second Shot до 31 декабря 2008.

2) Если Вы проваливаете свой экзамен, то можете сдать его бесплатно второй раз до 30 Июня 2009.

3) Если же Вы его сдали, то имеете 25% скидку на следующий экзамен, только использовать этот шанс нужно до 28 Февраля 2009.

Источник здесь.

четверг, 16 октября 2008 г.

“Ну да, конечно”, или не полагайтесь на средства защиты сверх меры. Часть 2.

Продолжаем разговор…

Антивирус (сюда же отнесем различные antimalware и иже с ними).

О, да, мне ли говорить о том, что антивирус не панацея… Тем не менее, антивирус не является абсолютной защитой даже от вирусов, не говоря уже о том, что он просто даже теоретически не может защитить от других угроз. Почему он может оказаться неэффективным против вирусов? Да потому что антивирус до сих пор защищает в основном от уже известных вредоносов. От новых он спасает крайне слабо (иначе уже давно бы закончились вирусные эпидемии) или вовсе не спасает. Потому что современные эвристические алгоритмы вынуждены балансировать между определением как можно большего числа неизвестных вирусов и минимальным числом ложных срабатываний. Больше ловим кода, который не вшит напрямую в базу данных => больше ловим ложных срабатываний. Из сказанного следует, что вероятность поймать что-то новенькое или эксклюзивное существует и она не так уж и мала. Я иногда наблюдаю вирусы, еще не опознанные ни одним из ряда широко известных антивирусов. Вывод: даже если открытка в исполняемом формате, пришедшая из неизвестного источника не вызывает немедленной вирусной тревоги, это не означает, что можно расслабиться – дайте ей вылежаться пару дней или отошлите подозрительное тело на e-mail, который отвечает за сбор всякой мрази в компании, антивирусом которой Вы пользуетесь (например, newvirus[at]Kaspersky[dot]com).antivirus.gif

Кстати, а еще я много где видел, что пользователи имеют возможность отключать или деинсталлировать свои антивирусы…

Ссылки на публикации серии.

Часть 1: вводная

Часть 2: антивирус

Часть 3: Firewall

Часть 4: SSL

Часть 5: VPN + обновления

Часть 6: процедуры и регламенты + принцип наименьших полномочий

Часть 7: резервное копирование

Часть 8: контроль доступа и биометрия

Часть 9: шифрование

Часть 10: UAC

среда, 15 октября 2008 г.

“Ну да, конечно”, или не полагайтесь на средства защиты сверх меры. Часть 1.

Лекция в лингвистическом университете:

- В русском языке двойное отрицание может означать утверждение, но ни в одном языке мира двойное утверждение не может означать отрицание.
Голос из зала:
- Ну да, конечно

(с) Анекдот

Тут на меня недавно нападали за то, что я недостаточно серьезно подхожу к вопросам безопасности и, местами, забываю сказать в своих статьях/инструкциях о том, что различные технические средства защиты могут внушать ложное чувство защищенности. «Что ж», подумал я и решил восполнить этот пробел. Начнем с азов: нет абсолютной защиты. Ничто, никто и ни за какие деньги не сможет построить абсолютно неуязвимую защиту. Считайте это аксиомой. Если кто-то обещает Вам построить абсолютно неуязвимую систему, то он или мошенник или дурак необразованный. И в том и в другом случае нет совершенно никакого смысла что-то у этого кого-то покупать.

Покончив с лирикой, приступим к физике: попробуем раскрыть тему первого абзаца примерами. Сначала о наиболее общих сентенциях:

1) человеку свойственно ошибаться

2) несмотря на то, что «ломать – не строить, это уметь надо» (с), желающих поломать чужой труд (и, возможно, получить за это прибыль) всегда было предостаточно.

3) человеку не свойственно останавливаться перед препятствиями и…

Раскрывая содержание этих пунктов мы получим

1) программы с ошибками. Черт, некоторые даже программу вычисления корней квадратного уравнения не способны написать без уязвимостей, что уж говорить о современных огромных системах.

2) Без комментариев. Вне зависимости от причин, побуждающих человека к взлому и проникновению все заканчивается именно попыткой что-то поломать. Меняются только техническая и интеллектуальная оснащенность «хакера», а также результативность акции как для него самого, так и для жертвы.

3) Люди, желающие положить руку на Ваши данные, не остановятся, пока не достигнут предела своих возможностей, не будут пойманы или не добьются успеха. Первый случай редок, так как самомнение у таких особей редко заурядное. Второй случай так же редок, поскольку часто это самомнение как минимум частично обоснованное, а методы противодействия и поиска… Увы. Да и если даже его поймают, второй пункт не даст делу борьбы за правое дело Ваши данные затухнуть. В третьем же случае комментарии излишни.

А в следующих выпусках давайте пройдемся по некоторым технологиям, которые призваны защитить Ваши данные.

Ссылки на публикации серии.

Часть 2: антивирус

Часть 3: Firewall

Часть 4: SSL

Часть 5: VPN + обновления

Часть 6: процедуры и регламенты + принцип наименьших полномочий

Часть 7: резервное копирование

Часть 8: контроль доступа и биометрия

Часть 9: шифрование

Часть 10: UAC

понедельник, 13 октября 2008 г.

“Письма к несчастью” или еще один пример письма, которое не настоящее.

ist2_4558028-handshake Артем Проничкин прислал мне тут интересный паззл (за что огромное ему спасибо): письмо, которое он считает вредоносным… Естественно, Артем прав, а мы с Вами сейчас попробуем разобраться, в чем тут собака порылась. Вот, собственно, само письмо (извините, но придется цитировать целиком, увы…):

“From: Microsoft Update Center [mailto:securityassurance@microsoft.com]

Sent: Saturday, October 11, 2008 5:29 AM

To: Артём Александрович Проничкин

Subject: Security Update for OS Microsoft Windows

Dear Microsoft Customer,

Please notice that Microsoft company has recently issued a Security Update for OS Microsoft Windows. The update applies to the following OS versions: Microsoft Windows 98, Microsoft Windows 2000, Microsoft Windows Millenium, Microsoft Windows XP, Microsoft Windows Vista.

Please notice, that present update applies to high-priority updates category. In order to help protect your computer against security threats and performance problems, we strongly recommend you to install this update.

Since public distribution of this Update through the official website http://www.microsoft.com would have result in efficient creation of a malicious software, we made a decision to issue an experimental private version of an update for all Microsoft Windows OS users.

As your computer is set to receive notifications when new updates are available, you have received this notice.

In order to start the update, please follow the step-by-step instruction:

1. Run the file, that you have received along with this message.

2. Carefully follow all the instructions you see on the screen.

If nothing changes after you have run the file, probably in the settings of your OS you have an indication to run all the updates at a background routine. In that case, at this point the upgrade of your OS will be finished.

We apologize for any inconvenience this back order may be causing you.

Thank you,

Steve Lipner

Director of Security Assurance

Microsoft Corp.”

А еще в письме был аттачмент.

“Ну и что”,- скажете Вы - “письмо, как письмо”. И ошибетесь – письмо-то липовое!!! Нет, оно не было накарябано на липовой коре, оно просто поддельное. ;) И сделав, как оно предлагает, Вы в лучшем случае получите антивирусную тревогу (если Ваши антивирусные базы уже знают о таком вирусе), а в худшем посадите себе вирус.

Почему я так решил? Ну… Давайте начнем анализ. На первый взгляд, письмо как письмо и даже подписано реально существующим человеком (не стал возиться с PGP подписью, но подозреваю, что она тоже может показывать что-то осмысленное). Мало того, если бы такие письма рассылались, то он мог бы их и подписывать. Проблема одна – такие письма никогда не были бы и не будут высылаться. Причины для столь резких заявлений? Легко.

Причина 1.
virus В этом письме есть аттачмент. Ни одна, повторяю, ни одна крупная компания в здравом уме и трезвой памяти не станет сейчас рассылать что-либо из обновлений по e-mail. Тем более обновления безопасности. Это аксиома. Если Вам пришло обновление по почте – выкиньте его. Даже если сильно нужно. Лучше найдите его на сайте производителя. Этот сайт могут взломать, конечно, но это сложнее, чем отправить Вам такое письмо.

Причина 2.

На самом деле мне бы хватило и первой причины, чтобы отправить письмо в утиль. Но, может Вы мне тоже не доверяете? =) Ок, может это и не совсем причина, но обновление, которое в одном флаконе правит “Microsoft Windows 98, Microsoft Windows 2000, Microsoft Windows Millenium, Microsoft Windows XP, Microsoft Windows Vista” и при этом, судя по отсутствию намеков на x64, для всех платформ… Размером меньше в 30кб… НЕ ВЕРЮ! =) Не говоря уже о том, что не приведена ни KB, которая описывает проблему безопасности лечимую этим обновлением ни вообще каких-либо сведений об уязвимости. Но и это еще не все. Перейдем к

Причина 3.

“Received: from ppp-58-9-13-229.revip2.asianet.co.th ([58.9.13.229]) by mail.winextreme.org with Microsoft SMTPSVC(6.0.3790.3959);

Sat, 11 Oct 2008 05:28:42 +0400

Received: from [58.9.13.229] by mx2.hotmail.com; Sat, 11 Oct 2008 08:28:39 +0700

Message-ID: <01c92b7b$5c859580$e50d093a@2J82WF>

From: "Microsoft Update Center" <securityassurance@microsoft.com>

To: <***@*****.***>

Subject: Security Update for OS Microsoft Windows

Date: Sat, 11 Oct 2008 08:28:39 +0700

MIME-Version: 1.0

Content-Type: multipart/mixed;

boundary="----=_NextPart_000_0006_01C92B7B.5C859580"

X-Priority: 3

X-MSMail-Priority: Normal

X-Mailer: Microsoft Outlook Express 6.00.2900.2670

X-MimeOLE: Produced By Microsoft MimeOLE V6.00.2900.2670

Return-Path: 2J82WF@hotmail.com”

Да-да-да. Заголовки. Поле To: я целенаправленно забипал, чтобы не кормить спамботов. Что в заголовках нас может не устраивать и подталкивать к мысли о том, что где-то нас хотят наколоть? Честно? Мало что. На самом деле только два факта, которые, на самом деле, один.

“Received: from [58.9.13.229] by mx2.hotmail.com; Sat, 11 Oct 2008 08:28:39 +0700

Return-Path: 2J82WF@hotmail.com”

Эти две строчки говорят о том, что письмо было отправлено через хотмейл, да еще и имя пользователя в HotMail было явно совершенно бессмысленным. Первый факт не говорит ни о чем, пока не вдуматься, что письмо должно быть как-бы официальным. А второй просто говорит, что отправлено оно было с аккаунта однодневки. И пусть Вас ни в коей мере не смущает, что HotMail – собственность MSFT. Если у меня в собственности есть домен komatozo.ru, то это не значит, что уведомления пользователям своей компании я буду отсылать с него.

Причина 4.

Ну и конечно же, сам аттачмент, который, если вспомнить мои невредные советы, покажет Вам вот такую вот ерунду:
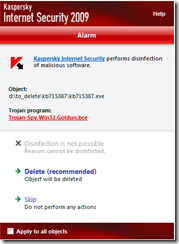
image

А так да… Абсолютно нормальное письмо ;)

пятница, 10 октября 2008 г.

http://platforma2009.ru

Platforma_Offline2 Платформа 2009 приближается, голосование продолжается. Так как себя я прорекламировал (проселочной дорогой BTW, спасибо голосующим за меня ;) ), то считаю своим долгом порекламировать людей, которых знаю или лично или онлайн и чьи выступения считаю достойными прозвучать и интересными послушать. Я то знаю, что они хороши, но то я. Потому не поделиться сокровенным было бы нехорошо. =)

Итак… Две мегазвезды мирового масштаба (я думаю, что они и без голосования выступят, но мало ли), доклады которых заслуживают твердой “9”:

Марк Руссинович

Дэвид Чеппел

Если первого представлять не надо и сходить на его доклады это просто Must Do для любого околовиндового ITшника, то второго человека послушать может быть интересно не всем… А зря. Мегачеловечище, о котором говорит уже то, что это один из немногих людей, не имеющих никакого отношения к MS, которого, тем не менее приглашают на многие мероприятия означенной компании.

Другие люди, которых я рекомендую к голосованию:

Александр Елкин – MCS, огого-профессионал и доклад интересный.

Александр Станкевич – MVP, толковый парень и доклад опять-таки замечательный. Научит защититься от взлома Domain Controller стопудово. =)

Александр Шаповал – Всегда замечательные доклады.

Андрей Бешков – я думаю, без комментариев. Человек, неизменно помогающий нам в работе MCP Club, выступающий на различных MS мероприятиях, просто отличный человек. Евангелист, одним словом =) Рекомендую, думаю, будет интересно.

Бари Муртазин – просто без комментариев. Когда мне что-нибудь надо будет выяснить про UC (а, кстати, и надо), я обращусь к нему.

Василий Гусев – MVP, знаток PoSh. Правда, я не шучу. По экспрессивности до Димы Сотникова не дотягивает, но людям, начинающим знакомиться с PoSh – очень рекомендую.

Владимир Елисеев – также выступающий с длинным послужным списком. Желаете узнать про виртуализацию? К нему =)

Дмитрий Сотников – MVP и … Да!!! Это он, человек ломающий стены мощью своей харизмы. А так же наш Гуру по PowerShell. Так как про стены я загнул не для красного словца (на одном из его выступлений собралось столько народа, что одна из стен просто рухнула), то приходите и смотрите (надеюсь в этот раз ему выделят зал или большего размера или с более крепкими стенами ;) )

Игорь Лейко – MVP, один из старейшин IT Pro MVP движения в России. Я думаю, что нужно прийти на его доклад просто, чтобы посмотреть на легенду, но сам доклад тоже заслуживает.

Максим Войцеховский - Лично я постараюсь его поймать и потерзать по MOSS. Да и Вам рекомендую.

Максим Гауфман – Вы любите SCOM? Вы не любите его, потому что не умеете готовить? Вам голосовать за этого человека! Стопудово. =)Platforma_Offline

Павел Нагаев – MVP, отлично разбирается в Exchange. Его блог зачастую становится местом нешуточных баталий и отличных решений. Рекомендация есть =)

На самом деле, там еще много докладчиков и еще больше докладов. Просто я перечислил тех, кого знаю лично или по блогам и кого могу рекомендовать безоговорочно. Если забыл кого – звыняйте =)

Иконки пока заманьячил сам из тех, что есть на сайте Платформы. Надеюсь, что пойду все-таки вживую, а не в онлайн =)

среда, 8 октября 2008 г.

NTFS возвращает неправильный размер свободного места. Окончание

Как-то я разорвал две части статьи на совершенно неожиданном месте, оканчивая первую часть. Что ж. В отместку чтобы искупить свою вину опубликую сразу весь остаток статьи, не растягивая на две публикации, как хотел изначально. Итак, продолжим.


Из вывода CHKDSK мы можем видеть, что общее пространство занятое файлами равно 106 095 080Кб (101.18Гб). Это достаточно большой процент общего занятого объема, так что нам следует посмотреть на пользовательские файлы и понять, почему мы не можем увидеть их с помощью Explorer.

Шаг 3

Есть ли у Вас разрешения на просмотр всех файлов/папок в томе?

  1. если это системный диск, просмотрите «\Document and settings» (Windows 2003 & XP и ниже, примечание переводчика, то есть меня) или «\Users» (Windows 2008 & Vista и выше, примечание переводчика, то есть опять меня) и выясните, можете ли Вы просмотреть все папки профилей. Если они похожи на меня, то у них найдутся пятилетние запасы дампов памяти, MP3, PDF и т.д.
  2. попробуйте «CACLS.EXE x:\ /T» или просто просмотрите папки на диске в поисках ошибки «Access Denied». Когда это случится, дайте себе разрешении на эту часть дерева папок, если хватает прав (совет, который лично  не поддерживаю. Прим. переводчика) или попросите человека, который имеет доступ к этой папке подсчитать объем файлов в ней. Добавьте эту цифру к общей сумме.
  3. Продолжайте этот процесс, пока у Вас не будет полной суммы размеров файлов во всех папках.
  4. Цифры сошлись? Если нет, то переходите к следующему шагу.

В случае с моей таинственной разницей в 20Гб, я нашел старый профиль пользователя от предыдущей установки. Само собой я получил ошибку «Access Denied» при попытке просмотреть его. Чтобы получить доступ к ней я получил статус владелец. Этот пользователь имел привычку коллекционировать дампы памяти и виртуальные машины в папке на своем рабочем столе. Я восстановил немало свободного места с помощью кнопки «delete». Я повторил сканирование тома, но, к моему разочарованию, все еще сохранилась значительная разница.

Шаг 4.

А нет ли у нас альтернативных потоков? Попробуйте использовать программу STREAMS.EXE с http://technet.microsoft.com/en-us/sysinternals/default.aspx. она просканирует структуру папок и отчитается о месте, занятом альтернативными именованными потоками. Перенаправьте вывод команды в текстовый файл и проанализируйте этот файл с помощью текстового редактора или программы для работы с электронными таблицами.

Шаг 5.

Жесткие ссылки (hard links)могут быть проблемой при вычислении общего занятого места методом сканирования. Они не часто используются, но все же заслуживают упоминания. Жесткая ссылка это дополнительный элемент индекса, который указывает на существующий файл. Создаются эти ссылки с помощью функции CreateHardLink. хотя файл на самом деле и существует только в одном месте, каждая такая ссылка содержит свое поле «размер». Из-за этого один файл может быть посчитан дважды в общем размере. Еще одна вещь, которую следует знать, это то, что жесткие ссылки не синхронизируются, поэтому возможно, что только одна из них показывает реальный размер (см. пример ниже)

К сожалению, существует мало возможностей для обнаружения парадокса жестких ссылок, но его стоит иметь в виду когда сканирование файлов показывает больше занятого места, чем битовая маска. Так как у нас обратная ситуация, то ссылки не являются для нас чем-то значимым.

Шаг 6.

Хранит ли служба Volume Shadow Copy разностные копии файлов (diff area files – что-то не срослось у меня с переводом, кажется. Прим. переводчика.) для снимков файловой системы? Используйте VSSADMIN LIST SHADOWSTORAGE чтобы выяснить это. Добавьте объем shadow storage к общей цифре.

VSSVC резервирует место для создания снимков тома. Чтобы поддерживать эту возможность, разностные копии файлов хранятся в папке «\System Volume Information». Это зарезервированное место используется при управлении информацией для возможности «Previous Versions» и для приложения «System Restore». Если Вы из числа пользователей, которые предпочитают сводить влияние подобного функционала к минимуму, то Вы можете изменить размер своего теневого хранилища (shadow storage) с помощью VSSADMIN, чтобы он меньше влиял на занятость дискового пространства. Я предпочитаю оставлять настройки по-умолчанию (просто запомнить, сколько дискового пространства оно использует).

Шаг 7

Если числа все еще не совпадают, то настало время поискать активно прячущиеся файлы и папки. Существует множество утилит поиска rootkit’ов, которые могут помочь Вам определить присутствие активно скрывающихся файлов и папок. Попробуйте использовать сканер типа Rootkit Revealer. Если Вы подозреваете, что Ваша машина была скомпрометирована руткитом, то обратитесь сюда: http://www.microsoft.com/uk/business/security/security-malware.mspx

Увидев, что у меня больше нет значительного неопознанного использования, я был удовлетворен. После принятия во внимание всех указанных факторов у меня осталось всего 1.57Гб разницы (которая определялась содержимым корзины).

Когда бы Вы не увидели разницу между «Used space» и «Size on disk», спросите себя: «что я не вижу?»

С наилучшими пожеланиями,

Dennis Middleton, “NTFS доктор”

В завершении снова ссылка на исходную статью: http://blogs.msdn.com/ntdebugging/archive/2008/07/03/ntfs-misreports-free-space.aspx

вторник, 7 октября 2008 г.

NTFS возвращает неправильный размер свободного места.

Категорически приветствую. У нас на форумах TechNet часто бывают вопросы типа “где моё место, чувак???!!!”, касающиеся неизвестно куда девшегося пространства на диске. Я доселе отправлял людей к некой статье, опубликованной в блоге одной из команд MSFT. Но недавно наличие этих вопросов стало превращаться в тенденцию, посему я испросил разрешения перевести и опубликовать это бессмертное творение, на что и получил утвердительный ответ. Я все-таки не переводчик, потому строго не судите. Здесь первая часть той статьи, вторая будет на днях, как только закончу перевод. Ну и полная ссылка на исходную статью, желающие могут ее прочитать в оригинале:

http://blogs.msdn.com/ntdebugging/archive/2008/07/03/ntfs-misreports-free-space.aspx

Итак…

“В последнее время я стал свидетелем множеству запросов, в которых пользователи сообщали о существенной разнице между показателем "Размер на диске", взятым для корня тома, и счетчиком "Использованное место", возвращаемым из свойств тома. Рассматривая эти запросы, я обратил внимание, что мой собственный диск С: имеет такую же мистическую разницу в показаниях в 20Гб.

Ниже приведена история моих поисков ответа.

Но перед тем как мы начнем, нужно знать, что есть два метода, используемых для подсчета занятого места на диске...

Метод 1 - анализ маски тома (Volume Bitmap Analysis)

Данные использованного и свободного места в процентах, показанные ниже в круговой диаграмме, базируются на анализе битовой маски в скрытом потоке $Bitmap:$Data:”” и считываются с тома через контрольный код (IO control code) FSCTL_GET_VOLUME_BITMAP, после чего подсчитываются единицы и ноли. Двоичная единица представляет занятый кластера на диске, в то время как ноль отображает свободный кластер. Общее число установленных бит обозначает количество занятых кластеров на томе. Это самый быстрый и надежный способ вычислить занятое и пустое пространство.

Метод 2 сканирование файлов при помощи FindFirstFileEx/FindNextFile.

Добираемся до папки "С:", выделяем все файлы и папки, потом жмем правую кнопку мыши и выбираем "Свойства". Появится окно, в котором отображается информация о файлах, которые найдены Explorer. Поля "Размер" и "Размер на диске" в конечном счете, покажут полный размер всех первичных потоков данных всех файлов, найденных Explorer. В моем случае этот метод нашел всего 80.25Гб из 102 (оставляя 21.75Гб разницы).

image image

Короткий ответ на исходный вопрос: Если Вы не можете видеть файл через Explorer, то его размер не добавляется к общему.

Как найти скрытое использование диска...

Шаг 1

Для начала проверьте, действительно ли все Ваши файлы видны под текущей учетной записью и настройки Explorer. Уберите галочку с пункта "Hide protected operating system files" и выберите пункт "Show hidden files and folders". Когда закончите с этим, проверьте занятое место снова.

image

Есть совпадение с круговой диаграммой с погрешностью в несколько процентов? Если нет, то переходим к Шагу 2.

Шаг 2

Запустите программу CHKDSK и сохраните ее вывод. Итоговая информация в конце это то, что Вы желаете видеть.

clip_image002

Основываясь на выводе CHKDSK, мы можем вычислить полное использование метаданных, сложив следующее:

image 

В данном примере метаданные ответственны только за 1.4Гб места. Если метаданные занимают большой процент от использованного места, то нам следует скорее взглянуть на то, как используется том, чем просто на скрытые файлы.”

Окончание статьи

понедельник, 6 октября 2008 г.

Безопасность для чайника. Часть 4.

Пожалуй, после длительного затишья, вызванного работой, продолжим.

Это пока завершающая часть потока сознания. Почему потока сознания? Потому что так оно и есть – все было написано на одном дыхании в метро, на смартфоне. Из разряда “что помню, то пою”, потому нет никакой структуры. К счастью для моих читателей, Вадимс Поданс убедил меня, что нужно поменять структуру сего документа, потому теперь я начну ее усиленно менять и разрожусь вскоре статьей, которую не стыдно будет и опубликовать где-нибудь, надеюсь (правда, он не смог меня убедить в том, что содержательно ее нужно поменять, зато пообщещал создать свой вариант). Пока же просто вываливаю оставшийся хлам. =)

17. Пожалуйста, не открывайте письма от неизвестных отправителей. (XT9 в мом коммуникаторе предложил мне слово "отравителей" и он прав - эти люди могут весьма отравить Вашу жизнь).

18. Не открывайте письма из предыдущего поста, даже если Вам предлагают там что-то экстраординарное. Например, что-то увеличить или что-то уменьшить. Даже если Вам это нужно – не открывайте. Найдите это сами.

19. Не кликайте на линки, приведенные в письмах. В крайнем случае, если чувствуете себя в состоянии отличить фишерское письмо от нормального, то сначала изучите этот линк на предмет валидности.

20. Тем более не открывайте вложения из писем. Вообще. В крайнем случае сохраните его на диск и также дайте вылежаться, как и всем файлам из интернета. Открывать сразу нежелательно даже, если Вы ждали именно этот файл и именно от этого человека. Просто потому, что у этого человека вполне может быть заражен компьютер.

21. Не ходите по подозрительным сайтам. Очень многие варезные сайты, например, в лучшем случае требуют установить на Ваш компьютер троянца для скачивания. В худшем - попытаются установить его либо тихо, используя, например, уязвимости браузера (обновлять софт регулярно, помните?), либо под видом какого-нибудь плагина или другого полезного софта. (Пример)

22. Мало того, большая (ставьте ударение, где желаете ;) ) часть скачиваемого с таких сайтов контента заражена. Однажды я запустил на компьютере "жертвы" проверку в папке со скачанными кряками и программами. Папка с кряками опустела больше, чем на половину. Из программ пришлось распрощаться с почти третью.

23. Из предыдущего пункта следует вывод: используйте или лицензионный софт или широко распространенные программы с открытым кодом. Первые все-таки редко бывают начинены вредносами, а вторые хоть в какой-то мере подверглись аудиту сообщества. Но кряки и кейгены могут нести угрозу. (и не только ту, о которой я тут написал. На эту тему у Володи Безмалого снова есть статья)

Части 1, 2, 3.

На этом пока завершу серию, постараюсь вскоре привести ее к нормальному виду.